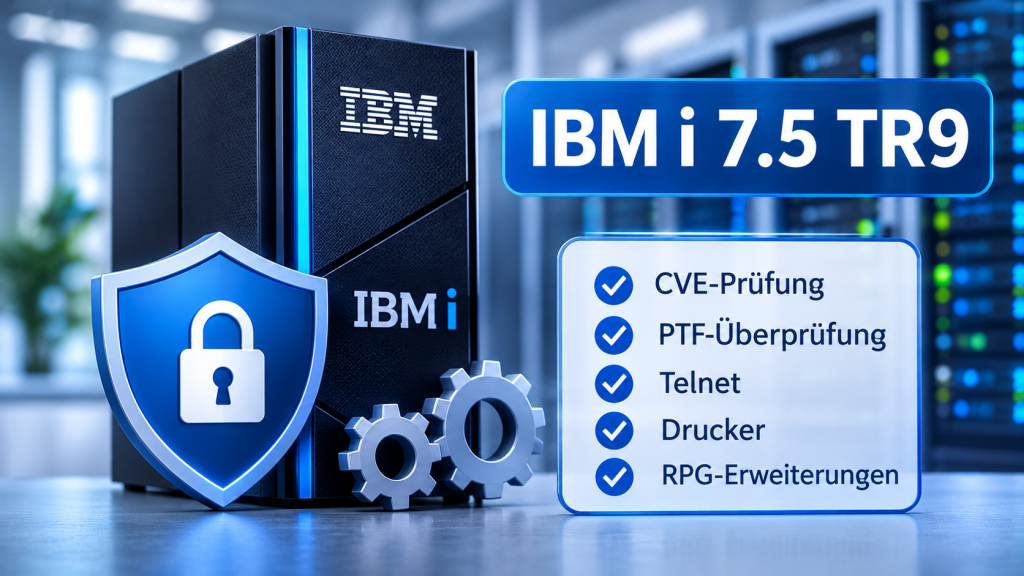
IBM i 7.5 TR9 ist mehr als ein routinemäßiges Technology Refresh: Es liefert neue SQL Services für die CVE- und PTF-Prüfung, erweitert die Zertifikatsverwaltung, verändert die Anmeldung bei Telnet-Druckersitzungen und bringt praktische RPG-Erweiterungen.
Die zentrale Frage für Ihren Betrieb lautet daher nicht nur: Was ist neu?, sondern: Welche Neuerung schaffen Sie in welchem Ablauf verlässlich nutzbar? [ibm]
Das Wichtigste für Ihren IBM i Betrieb
TR9 bündelt Erweiterungen über mehrere Komponenten hinweg: Db2 for i, IBM i Services, Navigator for i, Sicherheit, Betriebssystem, I/O und Virtualisierung, Anwendungsentwicklung, Migrate While Active, Db2 Mirror sowie BRMS.
Wichtig ist: Ein Teil der Funktionen wird separat oder über bestimmte PTF-Gruppen ausgeliefert; die Db2-Erweiterungen beispielsweise über die PTF-Gruppe SF99950 Level 13.
Für Administratoren bedeutet das vor allem drei Dinge:
- Sicherheitsrelevante PTFs sichtbarer machen: Neue Services verknüpfen CVE-Informationen mit möglichen Korrekturen und unterstützen die Prüfung, ob passende PTFs oder PTF-Gruppenstände bereits eingesetzt sind.
- Zertifikatsverwaltung automatisierbarer gestalten: IBM erweitert die DCM-Schnittstellen, unter anderem für Erneuerung, Löschung und Erstellung von Zertifikaten ohne GUI.
- Druckersitzungen rechtzeitig absichern: Telnet-Druckersitzungen benötigen künftig eine Authentifizierung; ohne gültige Anmeldung werden Sitzungen abgelehnt.
Setzen Sie deshalb drei Schwerpunkte: Prüfen Sie, welche Neuerungen Ihre produktiven Abläufe betreffen; planen Sie Server- und Client-Aktualisierungen gemeinsam; und bereiten Sie Ihr Team auf neue Prüfungen, Berechtigungen und Arbeitsweisen vor.
CVEs und PTFs zusammen betrachten
Eine CVE-Meldung allein sagt noch nicht aus, ob Ihr System bereits korrekt gepatcht ist. Genau hier setzt die neue Sicht SYSTOOLS.CVE_CURRENCY an: Sie liefert CVEs und zugehörige Korrekturen und unterstützt die Prüfung, ob entsprechende PTFs oder PTF-Gruppenstände auf dem abgefragten System angewendet sind.
Zusätzlich gibt es die Tabellenfunktion SYSTOOLS.CVE_CURRENCY(), mit der sich der betrachtete Zeitraum über die älteste zurück zuliefernde CVE eingrenzen lässt.
IBM liefert mit TR9 außerdem SYSTOOLS.CVE_PTFS() sowie SYSTOOLS.DEFECTIVE_PTF_CURRENCY_LOCAL(). Damit entsteht eine praktische Grundlage, um Sicherheitskorrekturen nicht nur zu recherchieren, sondern systematisch mit dem tatsächlichen PTF-Stand abzugleichen.
Entscheidend ist jedoch: Die technische Auswertung ersetzt keinen Bearbeitungsprozess. Ein Ergebnis legt weder Priorität noch Wartungstermin fest. Halten Sie zu jedem relevanten Befund fest:
- Welches System und welche Anwendung ist betroffen?
- Wer bewertet die Maßnahme?
- Wann sind Test und Installation geplant?
- Welchen Zustand zeigt die anschließende Kontrolle?
So verbinden Sie technische Informationen mit klaren Zuständigkeiten. Vermeiden Sie dabei pauschale Aussagen wie „das System ist sicher“: Eine CVE- und PTF-Auswertung beschreibt einen bestimmten Prüfbereich, nicht die Gesamtsicherheit einer Umgebung.
Praxisbeispiel: Erste CVE-Prüfung
Der folgende Ablauf ist ein möglicher Einstieg nach Bereitstellung der erforderlichen Funktionen. Er setzt einen passenden Softwarestand und ausreichende Berechtigungen voraus; er ist keine bereits durchgeführte Kundeninstallation.
- Voraussetzungen prüfen: Kontrollieren Sie den installierten Stand. Für die mit TR9 gebündelten Db2-Erweiterungen nennt IBM die PTF-Gruppe SF99950 Level 13. Prüfen Sie zusätzlich die aktuelle IBM-Dokumentation und die Voraussetzungen der einzelnen Services.
- SQL-Umgebung öffnen: Starten Sie in IBM Access Client Solutions die Funktion „SQL Scripts ausführen“ und verbinden Sie sich bewusst mit dem System, dessen Zustand Sie untersuchen möchten.
- Sicht abfragen: Beginnen Sie mit einer einfachen Abfrage:
SELECT * FROM SYSTOOLS.CVE_CURRENCY;- Ergebnisse fachlich einordnen: Ordnen Sie die Rückgaben anhand der IBM-Dokumentation ein. Prüfen Sie für erforderliche Maßnahmen die zugehörigen Hinweise und Voraussetzungen. Leiten Sie aus einzelnen Zeilen keine ungeprüften Installationsentscheidungen ab.
- Maßnahmen verfolgen: Speichern Sie das Ergebnis mit Datum und Systemname, benennen Sie Verantwortliche, planen Sie Änderungen über Ihren üblichen Testprozess und wiederholen Sie die Prüfung nach der Umsetzung.
Dieser Einstieg eignet sich auch zur Einarbeitung: Mitarbeiter lernen, eine Systemabfrage auszuführen, technische Informationen einzuordnen und daraus einen dokumentierten Arbeitsauftrag abzuleiten.
Druckersitzungen prüfen
Eine der betriebskritischsten Änderungen betrifft Telnet-Druckersitzungen. IBM ergänzt eine Benutzerauthentifizierung und Berechtigungsprüfung: Anwender benötigen Benutzername und Kennwort oder Kerberos. Zugleich prüft das System die Berechtigung für die verwendeten Geräte und Ausgabewarteschlangen. Sitzungen zu nicht berechtigten Geräten werden abgelehnt.
Wichtig zur Abgrenzung: Telnet-Bildschirmsitzungen sind von dieser Änderung nicht betroffen.
Für IBM i 7.5 nennt IBM das PTF SJ11523 sowie auf Clientseite ACS ab Version 1.1.9.15. Prüfen Sie vor der Umsetzung die aktuellen IBM-Hinweise und die Memo to Users.
Bereiten Sie einen vollständigen Drucktest vor:
- Erfassen Sie alle eingesetzten Telnet-Druckersitzungen.
- Klären Sie die verwendeten Anmeldeverfahren.
- Prüfen Sie die notwendigen Objektberechtigungen.
- Testen Sie den Ablauf vom Sitzungsstart bis zur Druckausgabe.
Ohne Vorbereitung kann eine eigentlich Sicherheitsverbesserung den Druckbetrieb unterbrechen. Mit einem strukturierten Test wird sie zu einem kontrollierten Schritt zu mehr Nachvollziehbarkeit.
Zertifikate, Navigator und Betrieb
TR9 erweitert auch die Digital Certificate Manager-Schnittstellen. Neu beziehungsweise erweitert sind unter anderem QycdRenewCertificate, QycdDeleteCertificate und QycdCreateCertificate. Damit lassen sich Zertifikate programmgesteuert erneuern, löschen oder erstellen – ein Nutzen insbesondere für automatisierte Zertifikatsprozesse. IBM gibt an, dass dieser Teil der Unterstützung ab dem 20. November 2026 über entsprechende PTFs verfügbar sein soll; die konkreten PTF-Nummern waren bei Veröffentlichung der Übersichtsseite noch offen.
Im Navigator for i kommen unter anderem ein neuer CVE-Currency-Table, ein Zeitstempel für angewendete PTF-Gruppen, bearbeitbare TLS-Konfigurationen und erweiterte Optionen im TLS-Assistenten hinzu. Auch das ist ein guter Anlass, bestehende Sicherheits- und Zertifikatsprozesse zu dokumentieren.
RPG und Entwicklung modernisieren
Für Entwickler bringt TR9 mehrere RPG-Erweiterungen, die wiederkehrende Aufgaben vereinfachen können:
%INFO: Liefert Informationen zu Programm, Bibliothek, Objekt, Modul, Aktivierungsgruppe und Job – etwa Programmname, aktueller Benutzer, Jobnummer oder Job-CCSID.- Array-Initialisierung mit Wertelisten: Arrays lassen sich nun beispielsweise mit
INZ(*LIST:value1:value2...)initialisieren; auch die Dimension kann überDIM(*INZ)aus der Anzahl der Werte entstehen. - Flexiblere
OPTIONS(*STRING)-Parameter: Es können nun beliebige Zeichen-, Grafik- oder UCS-2-Werte übergeben werden, nicht mehr nur Werte mit dem Job-CCSID. ALWUPDbeiCRTBNDRPG: MitALWUPD(*NO)lässt sich verhindern, dass ein Programm nachträglich mitUPDPGMverändert wird. Das kann für die Absicherung produktionsnaher Programme sinnvoll sein.
Nutzen Sie diese Möglichkeiten zunächst in überschaubaren Beispielen. Vereinbaren Sie im Team, wo sie den Quelltext tatsächlich verständlicher machen und welche Voraussetzungen Ihre Zielsysteme erfüllen müssen.
Für fortgeschrittene Teams bietet sich ein gemeinsamer Workshop an: Die Administration stellt verfügbare Softwarestände vor, die Entwicklung zeigt geeignete Einsatzstellen, und beide Seiten planen Tests. Dokumentieren Sie Entscheidungen direkt in Ihren Entwicklungsrichtlinien – so verstehen auch Vertretungen den gewählten Ansatz.
Weitere TR9-Themen im Blick behalten
Neben den bereits genannten Themen enthält TR9 weitere relevante Erweiterungen:
- Db2 for i: SELF-Exclusion-List-Support sowie Logging- und Dekomprimierungsoptionen für HTTP-Funktionen.
- IBM i Services: Neue Services wie
QSYS2.SMTP_ATTRIBUTES,SYSTOOLS.AUDIT_JOURNAL_DI(),SYSTOOLS.AUDIT_JOURNAL_X0()undSYSTOOLS.JOURNAL_APPLY_INFO; erweitert wurden unter anderem Systemstatus- und Spool-Abfragen. - Migrate While Active: Neue begrenzte Startoptionen für den Zielknoten sollen unbeabsichtigte Job- und Anwendungsstarts während Migrationstests, Datensynchronisation und Cutover verhindern.
- Db2 Mirror: Sicherheitsverbesserungen für die Engine-Kommunikation sowie eine neue Tabellenfunktion zur Bewertung ausstehender Replikationsabhängigkeiten.
- BRMS: Erweiterungen in der GUI-Version 2026.3.0, unter anderem für Medien, Backup Control Groups, Backup-Historie und Policy-Verwaltung.
Aus Neuerungen eine verlässliche Arbeitsweise machen
Die TR9-Neuerungen sind gute Anlässe, bestehende Routinen zu überprüfen. Beginnen Sie mit einem konkreten Ziel: einer nachvollziehbaren CVE-Prüfung, zuverlässig getesteten Druckersitzungen oder einem gezielten Einstieg in zusätzliche RPG-Funktionen.
Eine mögliche Reihenfolge:
- Bestand und Voraussetzungen aufnehmen.
- Relevante Neuerungen nach betrieblichem Nutzen auswählen.
- Funktionen im Testsystem kennenlernen.
- Ergebnisse und Zuständigkeiten dokumentieren.
- Bewährte Abläufe in den Regelbetrieb übernehmen.
Dabei entscheidet das Wissen Ihrer Mitarbeiter wesentlich über den Erfolg. Wer PTF-Gruppen, Technology Refreshes und SQL Services sicher einordnen kann, bewertet Neuerungen gezielter und begründet technische Entscheidungen besser.
Genau hier setzt unser Lehrgang EDUW22 „Installation und Update von Releasen“ an.
Zu den veröffentlichten Inhalten gehören Systempflege mit PTFs und TRs sowie Systemanalyse mit Navigator und IBM SQL Services. Prüfen Sie die Lehrgangsinhalte und planen Sie die Weiterbildung Ihres Teams – so verbinden Sie technische Aktualisierung mit dem Wissen für einen sicheren und nachvollziehbaren IBM i-Betrieb.