IBM i Sicherheit: Warum CVE und PTF Updates jetzt wichtig sind
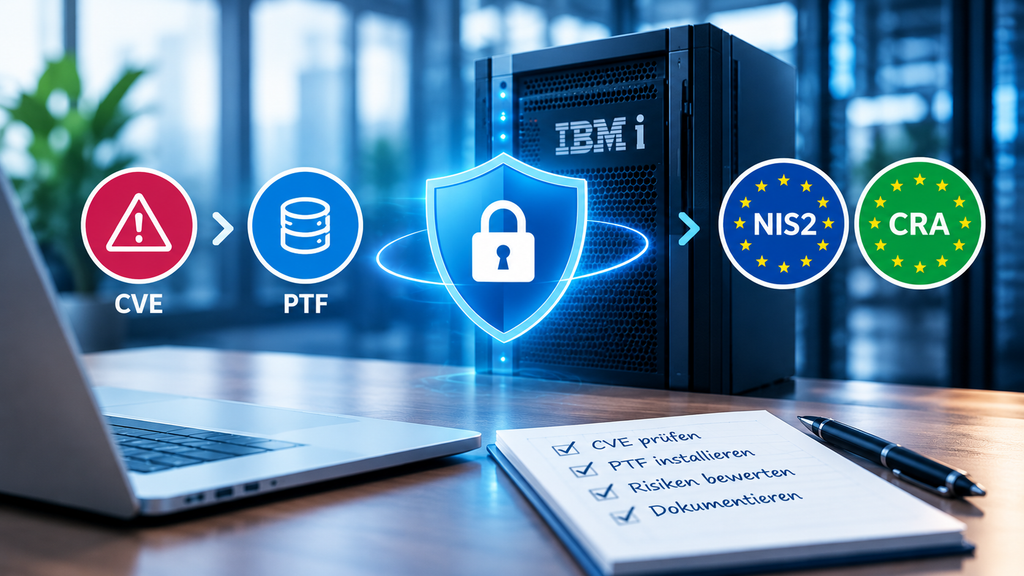
IBM i gilt seit vielen Jahren als zuverlässiges und sicheres Betriebssystem. Dennoch entdecken Sicherheitsexperten regelmäßig Schwachstellen, die auch IBM i betreffen. IBM veröffentlicht dazu Security Bulletins und stellt passende PTF Updates zur Verfügung. Mit NIS2 und dem Cyber Resilience Act (CRA) gewinnt der systematische Umgang mit diesen Sicherheitslücken zusätzlich an Bedeutung.
Das Wichtigste auf einen Blick:
- CVE: Eine eindeutige Kennung für eine öffentlich bekannte Sicherheitslücke.
- CVSS: Ein Bewertungssystem für den technischen Schweregrad einer Schwachstelle.
- PTF: Ein IBM Programm Temporary Fix, mit dem Sie Fehler und Sicherheitslücken beheben.
- NIS2: Verpflichtet betroffene Unternehmen zu angemessenem Risikomanagement und Sicherheitsmaßnahmen.
- CRA: Legt Cybersicherheitsanforderungen für Hersteller bestimmter digitaler Produkte fest.
Seit dem 11. September 2026 gelten die CRA Meldepflichten für aktiv ausgenutzte Schwachstellen und bestimmte schwere Sicherheitsvorfälle. Die umfassenden Anforderungen folgen am 11. Dezember 2027.
Für IBM i Administratoren bedeutet das: Eine regelmäßige Kontrolle der installierten PTFs allein reicht nicht mehr aus. Sie müssen zusätzlich prüfen, welche veröffentlichten CVEs Ihre Systeme betreffen und welche Risiken daraus entstehen.
In diesem Artikel zeige ich Ihnen, wie Sie Sicherheitsmeldungen richtig bewerten, passende IBM i PTF Updates finden und die Ergebnisse nachvollziehbar dokumentieren. Dabei betrachten wir auch konkrete Schwachstellen aus dem Jahr 2026 und ein Praxisbeispiel zur automatischen CVE Überwachung auf IBM i.
CVE, NIS2 und CRA: Was bedeutet das für IBM i Administratoren?
Eine CVE beschreibt eine bekannte Sicherheitslücke. Die National Vulnerability Database (NVD) ergänzt viele dieser Einträge um technische Informationen, betroffene Produkte und den CVSS Wert. Für IBM i stellt IBM zusätzlich Security Bulletins bereit. Diese enthalten häufig Angaben zu betroffenen Releases, verfügbaren PTFs und möglichen Gegenmaßnahmen.
Der CVSS Wert hilft bei der ersten Einschätzung. Allerdings bedeutet ein hoher Wert nicht automatisch, dass ein Angreifer die Schwachstelle auf Ihrem System tatsächlich ausnutzen kann. Prüfen Sie deshalb immer die konkrete Systemumgebung.
NIS2 und CRA verfolgen unterschiedliche Ziele:
- NIS2 richtet sich an bestimmte Unternehmen und Einrichtungen, die ihre IT Risiken beherrschen müssen.
- CRA richtet sich insbesondere an Hersteller von Produkten mit digitalen Elementen.
- Beide Regelwerke erhöhen die Bedeutung eines nachvollziehbaren Schwachstellenmanagements.
Nicht jedes Unternehmen unterliegt automatisch NIS2. Branche, Unternehmensgröße und besondere gesetzliche Zuordnung entscheiden über die Betroffenheit.
Für Hersteller sieht der CRA unter anderem Meldepflichten bei aktiv ausgenutzten Schwachstellen vor. Eine Frühwarnung muss grundsätzlich innerhalb von 24 Stunden erfolgen. Weitere Meldungen folgen nach den gesetzlichen Vorgaben.
Für Betreiber ist besonders wichtig: NIS2 verlangt nicht pauschal, jede CVE sofort zu patchen. Unternehmen müssen Risiken bewerten und angemessene Maßnahmen treffen.
Meine Empfehlung: Dokumentieren Sie jede relevante Schwachstelle, die Bewertung und Ihre Entscheidung. So schaffen Sie eine nachvollziehbare Grundlage für interne Kontrollen und Audits.
Praxisbeispiel: Kritische IBM i CVE erkennen und PTF prüfen
Ein Beispiel zeigt, warum IBM i Administratoren Security Bulletins regelmäßig kontrollieren sollten. Am 11. August 2026 veröffentlichte IBM Informationen zur Schwachstelle CVE-2026-17083 im IBM i Debug Server.
Technische Merkmale:
| Merkmal | Angabe |
|---|---|
| CVE | CVE-2026-17083 |
| CVSS | 9,8 Critical |
| Problem | Remote Code Execution |
| Anmeldung erforderlich | Nein |
| Benutzerinteraktion | Nein |
| Betroffene Releases | IBM i 7.3 bis 7.6 |
| Korrektur | PTF verfügbar |
Ein Angreifer könnte laut dieser Beschreibung über das Netzwerk Schadcode ausführen. Das macht die Schwachstelle besonders kritisch.
Schritt für Schritt zur Risikobewertung
- CVE prüfen: Öffnen Sie die NVD oder das entsprechende IBM Security Bulletin.
- Release feststellen: Kontrollieren Sie Ihre IBM i Version mit
DSPSFWRSC. - Betroffenheit klären: Vergleichen Sie Release, Produkt und Komponente mit dem Bulletin.
- PTF ermitteln: Suchen Sie die von IBM für Ihr Release genannte Korrektur.
- PTF Status prüfen: Verwenden Sie
DSPPTFund kontrollieren Sie, ob der Fix bereits aktiv ist. - Risiko bewerten: Berücksichtigen Sie Erreichbarkeit, mögliche Ausnutzung und geschäftliche Bedeutung.
- Maßnahme dokumentieren: Halten Sie Ergebnis, Verantwortlichen und Umsetzungstermin fest.
Installieren Sie erforderliche PTFs nach einer geeigneten Sicherung und einem geplanten Wartungsfenster. Beachten Sie dabei die Installationshinweise von IBM.
Damit können Sie auch später nachvollziehen, wie Ihr Unternehmen auf die Sicherheitsmeldung reagiert hat.
Automatische CVE Überwachung auf IBM i einrichten
Wer mehrere IBM i Systeme betreut, verliert bei der manuellen Kontrolle schnell den Überblick. Deshalb lohnt es sich, CVE Informationen automatisch auszuwerten. Das System aktualisiert täglich seine CVE Datenbank und ordnet relevante Schwachstellen den verwalteten Kundensystemen zu.
Das Dashboard zeigt unter anderem:
- Anzahl der bekannten CVEs
- Kritische Schwachstellen mit hohem CVSS Wert
- Betroffene IBM i Releases
- Verweise auf IBM Security Bulletins
- Offene und bereits bearbeitete Sicherheitsmeldungen
Damit erhalten Administratoren eine zentrale Übersicht über mögliche Sicherheitsrisiken.
Allerdings gibt es noch Herausforderungen. Nicht jeder CVE Datensatz enthält eine eindeutige Zuordnung zu IBM i oder einem bestimmten Release. Auch installierte Open Source Komponenten erfordern eine zusätzliche Überwachung.
Für die eigene Praxis empfehle ich folgende Erweiterungen:
- Übernehmen Sie regelmäßig aktuelle CVE Informationen.
- Vergleichen Sie diese mit Ihrer Systeminventarliste.
- Ergänzen Sie die installierten PTF Stände.
- Definieren Sie Verantwortliche und Bearbeitungsfristen.
- Dokumentieren Sie jede abgeschlossene Risikobewertung.
Wichtig ist außerdem die Unterscheidung zwischen einer theoretisch ausnutzbaren Schwachstelle, einem verfügbaren Exploit und einer nachweislich aktiven Ausnutzung. Gerade für CRA Meldungen spielt diese Unterscheidung eine entscheidende Rolle.
So entwickeln Sie aus einer einfachen CVE Liste ein strukturiertes Schwachstellenmanagement.
Fazit: IBM i PTF Updates gehören zum Sicherheitsmanagement
Die Zeiten, in denen Administratoren PTF Updates ausschließlich im Rahmen regelmäßiger Wartungsarbeiten betrachteten, sind vorbei. Heute müssen Unternehmen zusätzlich nachweisen können, wie sie bekannte Sicherheitslücken erkennen, bewerten und behandeln.
NIS2 und CRA verstärken diese Anforderungen. Auch Kunden, Auditoren und Versicherungen interessieren sich zunehmend für dokumentierte Sicherheitsmaßnahmen.
Für Ihre IBM i Umgebung sollten Sie deshalb klare Abläufe festlegen:
- Kontrollieren Sie regelmäßig die IBM Security Bulletins.
- Prüfen Sie betroffene Releases und installierte PTFs.
- Bewerten Sie Sicherheitsrisiken nach nachvollziehbaren Kriterien.
- Planen Sie kritische Updates zeitnah.
- Dokumentieren Sie Entscheidungen und Ergebnisse.
Mein Tipp: Beginnen Sie mit einer vollständigen Übersicht Ihrer IBM i Systeme und deren PTF Ständen. Darauf bauen Sie die weitere CVE Überwachung auf.
IBM i PTF Updates in der Praxis lernen
In der Schulung EDUW22: Installation und Update von Releases bei Power Education lernen Sie, wie Sie IBM i Installationen vorbereiten, Releasewechsel durchführen, PTFs installieren und Fehler kontrollieren.
Der eintägige Workshop enthält praktische Übungen zur Installation und Aktualisierung von IBM i.
Zur IBM i Schulung: EDUW22 bei Power Education
Nutzen Sie die Schulung, um Ihre Kenntnisse in der IBM i Systempflege zu vertiefen. Damit schaffen Sie eine wichtige technische Grundlage für ein zuverlässiges Update Management.
Denn die Sicherheit Ihrer IBM i hängt nicht allein von der Technik ab. Entscheidend sind auch Administratoren, die Schwachstellen verstehen und die richtigen Maßnahmen umsetzen.